LOGO 首页 OA教程 ERP教程 模切知识交流 PMS教程 CRM教程 技术文档 其他文档  
 
网站管理员

8 款最佳免费开源 Web 应用防火墙(WAF)

admin
2026年9月16日 17:41 本文热度 133

Web 应用防火墙(WAF)用于查看和分析 Web 应用的入站与出站 HTTP 流量,防止拒绝服务、数据窃取等攻击。它让管理员无需修改后端代码即可直接管控请求与响应,且区别于标准防火墙,只保护特定 Web 应用。

未受保护的 Web 应用是犯罪分子最易利用的入口。约 75% 的攻击针对 Web 应用层,热门网站平均每小时可遭上千次攻击。修复漏洞可通过 WAF 虚拟补丁或直接修改代码,但后者维护成本高。WAF 作为外部安全层,可在攻击到达应用前检测并阻断。

WAF 主要防范 SQL 注入、非法资源访问、缓冲区溢出、跨站脚本、文件包含、HTTP 协议违规、Cookie 投毒等风险,其中跨站脚本最为常见。它也能防范新发现的漏洞。

配置 WAF 强制执行 HTTP 协议合规性很重要,可挫败规避技术及缓冲区溢出、DoS 利用。WAF 还能根据头部代理信息识别 Nikto、SAINT、Nessus 等扫描工具,并通过检测高频安全违规来阻断扫描,降低漏洞被发现的概率。

注:保护数据、应用和网站需要周密规划与投入。

WAF 只是安全方案的一部分,应与其他安全软件配合使用。

8款常见的WEB应用防火墙如下表:

Web 应用防火墙简介
ModSecurity
适用于 Apache、IIS 和 Nginx 的 Web 应用防火墙引擎
SafeLine
自托管 Web 应用防火墙和反向代理
BunkerWeb
下一代 Web 应用防火墙
NAXSI
Nginx 防 XSS 和 SQL 注入
Coraza
企业级、ModSecurity 的 Golang 移植版
open-appsec
使用机器学习的自动化 Web 应用程序和 API 安全
UUSEC WAF
高性能 Web 应用防火墙
lua-resty-waf
基于 OpenResty 技术栈构建的高性能 WAF

1.ModSecurity--适用于 Apache、IIS 和 Nginx 的 Web 应用防火墙引擎

ModSecurity 是一款出色的多用途、开源、跨平台 Web 应用防火墙(WAF)。该防火墙让 Web 应用防御者能够洞察 HTTP(S) 流量,并提供强大的规则语言和 API,以实现高级防护。

金奖获奖者ModSecurity 为 Web 应用和网站提供强大、可定制的防护。ModSecurity 的部署数量超过 10,000 个。凭借充分的理由,它是我们 Web 应用防火墙类别的金奖获得者。

凭借出色的实时 Web 应用监控、日志记录和访问控制,该软件为系统管理员提供了所需的可见性,帮助他们安然入睡。

主要特性:

  • 功能强大且灵活,具备可靠的规则语言。
  • 实时应用安全监控和访问控制。使用完整的请求和响应缓冲。
  • 完整的 HTTP 流量日志记录——记录原始事务数据,并可灵活决定记录哪些事务。
  • 持续被动安全评估——实时监控的一种变体。
  • Web 应用加固——缩小攻击面,让您能够限制所接受的 HTTP 功能。
  • 虚拟补丁——无需修改 Web 应用程序即可修复问题。
  • 两种部署选项:嵌入式部署和反向代理部署。ModSecurity 是一个 Apache 模块,因此可以添加到任何兼容版本的 Apache 中。在此模式下,ModSecurity 在 Web 服务器进程内运行。
  • 被动模式——除非被指示,否则不与事务交互。
  • 支持 Lua。
  • 日志包括:
    • 调试日志;
    • 串行和并发审计日志;
    • 使用 mlogc(ModSecurity Log Collector)进行远程日志记录;
    • 文件上传拦截;
    • Guardian 日志。
  • libModSecurity 与 OWASP CRS 和 Trustwave 商业规则完全兼容。
  • 数据持久化
  • 支持异常评分和基本事件关联。
  • 支持 Web 应用和会话 ID。
  • XML 支持(解析、验证、XPath)。
  • 版本 3 不依赖 Apache 或 Apache Runtime。

官方网站:

https://modsecurity.org/

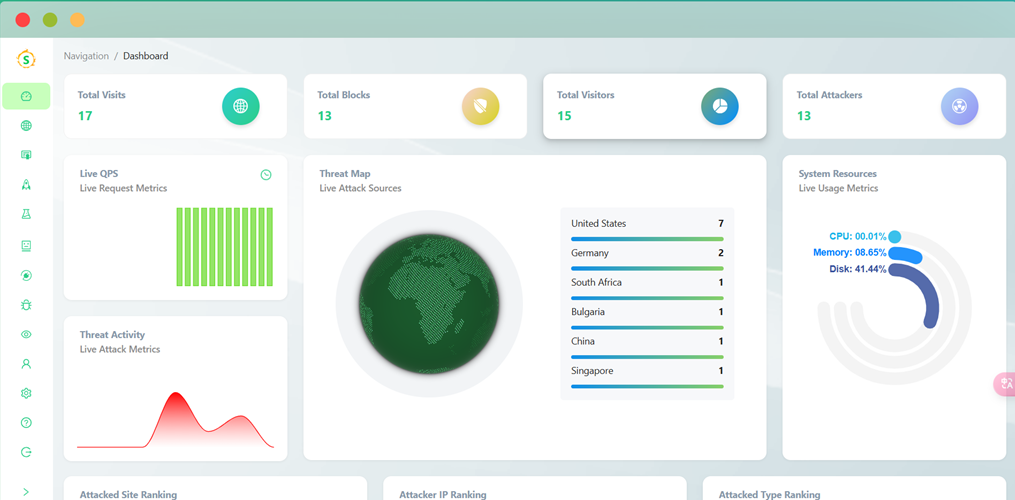
2.SafeLine – 自托管的网络应用防火墙

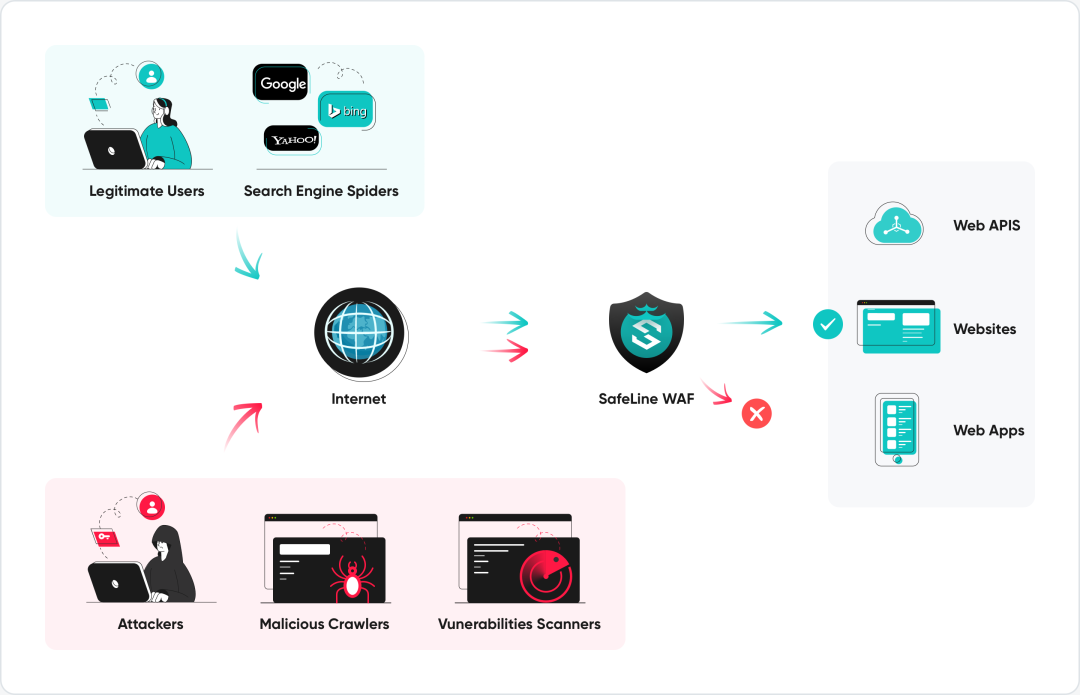
SafeLine 是一款自托管的 Web 应用防火墙(WAF)和反向代理,旨在保护 Web 应用免受攻击和漏洞利用。

它会在恶意 HTTP 和 HTTPS 流量到达 Web 应用之前对其进行过滤、监控和阻断。SafeLine 使用语义分析来检测各种威胁,并提供额外机制来控制滥用流量和自动化客户端。

这是一款免费且开源的软件。

主要特性:

  • 阻断 Web 攻击,包括 SQL 注入、XSS、代码注入、操作系统命令注入、CRLF 注入、XXE、SSRF 和路径遍历。
  • 速率限制有助于保护 Web 应用免受 DoS 攻击、暴力破解尝试、流量激增及其他形式的滥用。
  • 反机器人挑战可区分人类访客与爬虫和恶意机器人。
  • 身份验证挑战要求访客在访问受保护应用前输入密码。
  • 动态防护可动态加密 HTML 和 JavaScript 代码。
  • 基于 IP 的流量控制。
  • Web 访问控制列表。
  • 自托管部署。
  • 作为 Web 应用前面的反向代理运行。

项目托管地址:

https://github.com/chaitin/safeline

3.BunkerWeb – 下一代WEB应用防火墙

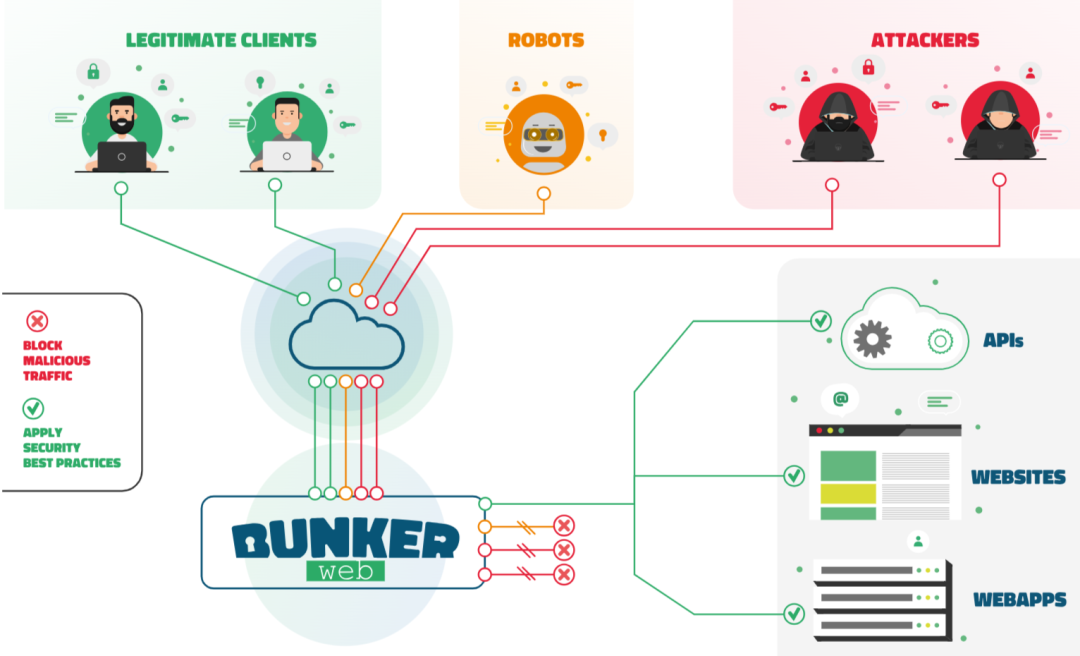
BunkerWeb 是一款下一代开源 Web 应用防火墙(WAF)。

作为一个功能齐全的 Web 服务器(底层基于 NGINX),它保护您的 Web 服务,使其“默认安全”。BunkerWeb 可无缝集成到您现有的环境(Linux、Docker、Swarm、Kubernetes 等)中,并且完全可配置,以满足您自己的使用场景。

主要特性:

  • 轻松集成到现有环境:将 BunkerWeb 无缝集成到 Linux、Docker、Swarm、Kubernetes 等各种环境中。享受平稳过渡和无障碍部署。
  • 高度可定制:轻松根据您的具体需求定制 BunkerWeb。轻松启用、禁用和配置各项功能,让您能够根据独特的使用场景自定义安全设置。
  • 默认安全:BunkerWeb 为您的 Web 服务开箱即用地提供无负担的最低安全防护。从一开始就享受安心和增强的保护。
  • Web UI:通过其 Web 用户界面(UI)更高效地掌控 BunkerWeb。通过用户友好的图形界面轻松浏览设置和配置,无需使用命令行界面(CLI)。
  • 插件系统:扩展 BunkerWeb 的能力以满足您自己的使用场景。无缝集成额外的安全措施,并根据您的具体需求自定义 BunkerWeb 的功能。现有适用于 ClamAV、Coraza、CrowdSec、Discord、Slack、VirusTotal 和 WebHook 的插件。
  • 可配置的安全功能:
    • 支持 HTTPS,并实现透明的 Let's Encrypt 自动化。
    • 先进的 Web 安全:HTTP 安全头、防止泄露、TLS 加固等。
    • 集成 ModSecurity WAF 与 OWASP 核心规则集。
    • 根据 HTTP 状态码自动封禁异常行为。
    • 对客户端应用连接数和请求数限制。
    • 通过要求机器人解决挑战(例如:Cookie、JavaScript、验证码、hCaptcha 或 reCAPTCHA)来阻止机器人。
    • 通过外部黑名单和 DNSBL 阻止已知恶意 IP。

官方文档:

https://docs.bunkerweb.io/latest/

4.NAXSI – Nginx 防 XSS 和 SQL 注入

NAXSI 是一款面向 Nginx 的开源、高性能、低规则维护量的 Web 应用防火墙(WAF)。

NAXSI 基于白名单方法。它并非阻断已知攻击并放行其余流量,而是默认阻断所有流量,仅接受已知合法的流量。因此,它的行为类似于默认丢弃(DROP-by-default)防火墙。

这种方法让您能够在反向代理 Nginx 层面过滤用户请求,从而保护网站和应用程序免受潜在攻击。

主要特性:

  • 运行速度非常快。
  • 对未知/混淆攻击具有良好的抵御能力。
  • 性能良好(低内存占用、运行时处理最少)。
  • 无需更新“攻击”签名。因此无法被“未知”攻击模式绕过。
  • 白名单方法。nxutil 工具可帮助管理员创建合适的白名单。
  • 签名仅应用于例外情况,而非正向匹配,从而提升对混淆/复杂攻击的抵御能力。不过,NAXSI 专门针对的只是现代 Web 应用漏洞中的一小部分(XSS、SQLI、R/LFI)。
  • 使用一小组简单的评分规则。
  • 强大的辅助学习过程。
  • 管理所需的知识少于许多 WAF。
  • 支持 HTTP2。
  • 支持 libinjection 作为虚拟补丁方法。
  • 支持 RAW_BODY 匹配区:允许针对未知 content-type 创建规则。
  • 支持正则表达式匹配区。
  • 更新独立。
  • 规则语法与 ModSecurity 类似。

项目托管地址:

https://github.com/wargio/naxsi

5.Coraza - 企业级 ModSecurity 的 Golang 移植版本

Coraza Web 应用防火墙是企业级的 ModSecurity Golang 移植版。

它足够灵活和强大,可作为许多项目的基础。

主要特性:

  • 使用 OWASP CRS 执行策略,或创建自己的策略来阻止攻击者并生成重要的审计信息。
  • 运行速度快。
  • 可扩展——审计日志记录器、持久化引擎、运算符、动作,可创建自己的功能来扩展程序。
  • 支持多种集成方式,可将 WAF 部署为应用服务器、反向代理、容器等。

官方网站:

https://www.coraza.io/

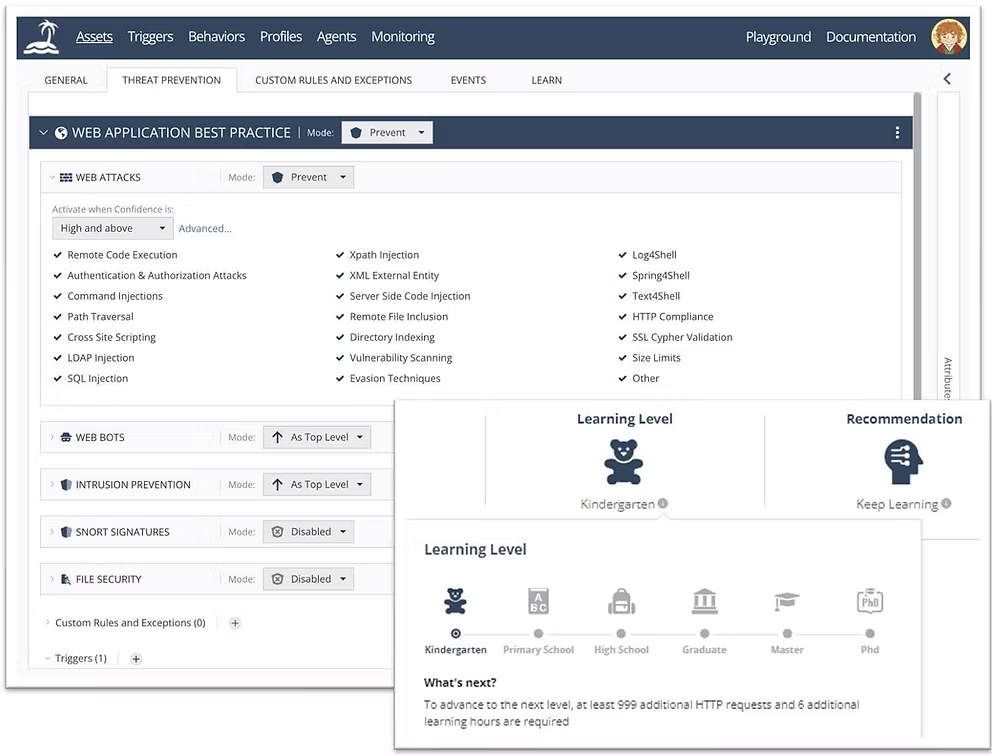
6.open-appsec - 利用机器学习的自动化 Web 应用程序和 API 安全

open-appsec 是一款机器学习安全引擎,可先发制人地自动防范针对 Web 应用和 API 的威胁。它可作为附加组件部署到 Kubernetes Ingress、NGINX、Envoy、Kong 和 API 网关上。

该软件的引擎会学习用户通常如何与您的 Web 应用交互。然后利用这些信息自动检测偏离正常操作的请求,并进行进一步分析,以判定该请求是否恶意。

对于每个 HTTP 请求,都会对所有部分进行解码,提取 JSON 和 XML 片段,并应用任何 IP 级访问控制。

主要特性:

  • 先发制人——通过基于机器学习的安全防护,无需签名更新即可防范针对 Web 应用和 API 的 OWASP Top 10 及零日威胁(例如,在无需更新的情况下拦截了 Log4Shell 和 Spring4Shell),并基于事务、用户行为、群体行为和内容风险进行评分。无需签名。
  • 持续学习带来精准检测,发现更多攻击,同时消除传统 WAF 中固有的持续微调和例外创建。
  • 云原生、对 CI/CD 友好的部署与自动化——从安装到升级,再到配置——使用声明式基础设施即代码或 API。
  • 在入侵、窃取或损害客户体验之前识别并阻止自动化攻击。
  • 基于屡获殊荣的 NSS 认证 IPS 和完全开源的 Snort 3.0,防护超过 2,800 个 Web CVE。
  • 基于通过与 CrowdSec 合作从 64,000 多台贡献服务器实时收集的群体智慧,阻止来自恶意 IP 的请求。
  • 防止恶意文件上传到 Web 应用和 API。该引擎会扫描上传的文件,并查询庞大的云存储库以了解文件信誉。
  • 根据 IP 地址或 JWT、Cookie 或头部中的密钥等标识符,对 Web 应用和 API 在特定时间段内的请求数量设置上限。

官方网站:

https://www.openappsec.io/

7.UUSEC WAF - 高性能 Web 应用防火墙

UUSEC WAF 是一款高性能 Web 应用防火墙和 API 安全网关。它使用机器学习和语义分析来保护 Web 应用和 API 免受攻击,包括零日威胁。

该软件在流量、系统和应用运行时层提供防御。其语义引擎分析 SQL 注入、XSS、远程代码执行和本地文件包含攻击,而其可扩展规则引擎支持 Lua 脚本和自定义插件。

主要特性:

  • 基于机器学习的异常检测有助于识别恶意 HTTP 流量并防御零日漏洞。
  • 三层防护,覆盖流量、系统和应用运行时层。
  • 针对 SQL 注入、XSS、远程代码执行和本地文件包含攻击的语义分析引擎。
  • 深度解码 HTTP 内容,包括 Base64、JSON 和表单数据。
  • HIPS 功能提供主机级保护,防范进程、网络、文件、权限提升和系统攻击。
  • RASP 防护与 Java JVM 和 PHP Zend 等运行时环境集成。
  • 灵活的规则引擎支持传统规则和基于 Lua 脚本的安全规则。
  • 插件架构允许管理员扩展 WAF 功能。
  • 规则立即生效,无需重启服务。
  • CDN 加速,支持基于正则表达式的缓存清理。
  • 反向代理部署模式。
  • 基于 Web 的管理界面。
  • 支持 Let's Encrypt 证书和自动证书续期。
  • 基于 Docker 的部署。

项目托管地址:

https://github.com/Safe3/uusec-waf

8.lua-resty-waf - 基于 OpenResty 技术栈构建的高性能 WAF

lua-resty-waf 是一款为 OpenResty 技术栈编写的高性能 Web 应用防火墙(WAF),它利用 Nginx 的可扩展架构,同时提供兼容 ModSecurity 的规则语法,以及一些在初始开发和测试期间构建的自定义规则,还有一个小型的新兴威胁虚拟补丁集。这使用户能够将其 ModSecurity WAF 部署迁移到 OpenResty 生态系统中。

OpenResty 是一个功能齐全的 Web 平台,集成了标准 Nginx 核心、LuaJIT、Lua 库、许多高质量的第三方 Nginx 模块及其大部分外部依赖。

lua-resty-waf 使用 Nginx Lua API 分析 HTTP 请求信息,并依据灵活的规则结构进行处理。此外,lua-resty-waf 还随附工具,可自动转换现有的 ModSecurity 规则,使用户无需学习新的规则语法即可扩展 lua-resty-waf 的实现。

主要特性:

  • 分析 HTTP 请求或响应的任何方面,以发现异常行为。
  • 缓解针对任何请求资源的暴力破解攻击。
  • 使用实时 DNS 黑名单拒绝已知恶意主机。
  • 防护恶意自动化机器人和数据采集服务。
  • 将审计事件日志发送到远程 TCP/UDP/syslog 服务器。
  • 监控交互式平台功能(如博客评论)中的垃圾信息、DDoS 和漏洞利用。
  • 基于命中率和请求目标对流量进行行为分析。
  • 使用 memcached 或 redis 存储长期变量。

项目托管地址:

https://github.com/p0pr0ck5/lua-resty-waf


阅读原文:点击这里


该文章在 2026/9/16 17:41:51 编辑过
关键字查询
相关文章
正在查询...
点晴ERP是一款针对中小制造业的专业生产管理软件系统,系统成熟度和易用性得到了国内大量中小企业的青睐。
点晴PMS码头管理系统主要针对港口码头集装箱与散货日常运作、调度、堆场、车队、财务费用、相关报表等业务管理,结合码头的业务特点,围绕调度、堆场作业而开发的。集技术的先进性、管理的有效性于一体,是物流码头及其他港口类企业的高效ERP管理信息系统。
点晴WMS仓储管理系统提供了货物产品管理,销售管理,采购管理,仓储管理,仓库管理,保质期管理,货位管理,库位管理,生产管理,WMS管理系统,标签打印,条形码,二维码管理,批号管理软件。
点晴免费OA是一款软件和通用服务都免费,不限功能、不限时间、不限用户的免费OA协同办公管理系统。
Copyright 2010-2026 ClickSun All Rights Reserved  粤ICP备13012886号-9  粤公网安备44030602007207号